


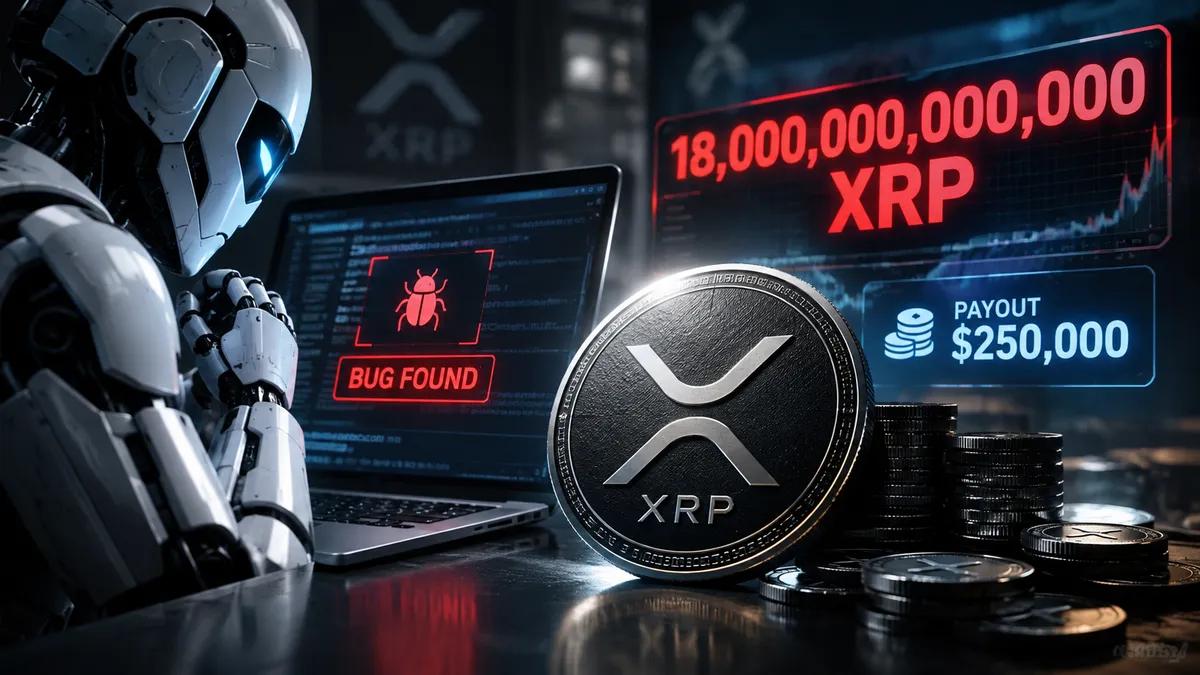
Eine KI hat einen Fehler entdeckt, durch den 18 Billionen XRP hätten geschaffen werden können. Die Prämie betrug 250.000 US-Dollar.
 DeFi
Ein Mitarbeiter von Veria Labs hat einen zehn Jahre alten Überlauf im XRP-Ledger aufgedeckt. Die Behebung dauerte drei Tage. Über die Höhe der Belohnung wird derzeit heftig gestritten.
Eine einzige Transaktion. Etwa 18,45 Billionen XRP – das 184-Fache des gesamten Token-Bestands von 100 Milliarden –, aus dem Nichts geschaffen und ab dem Zeitpunkt des Ledger-Schlusses ausgabefähig. Das hat ein KI-Agent von Veria Labs in der Zahlungs-Engine des XRP-Ledgers entdeckt – in Code, der seit 2015 im Einsatz war.
Niemand hat dies ausgenutzt. Der eigene Offenlegungsbericht des XRPL besagt, dass es „keine Hinweise darauf gibt, dass dieses Problem in einem öffentlichen Netzwerk ausgenutzt wurde“. RippleX schloss die Sicherheitslücke innerhalb von drei Tagen nach dem Bericht, und Veria erhielt 250.000 US-Dollar – den Höchstbetrag, den das Bug-Bounty-Programm bietet. Der On-Chain-Ermittler ZachXBT bezeichnete die Auszahlung als „mickrig“, und die Debatte darüber hält seitdem an.
Zwei Überläufe, eine sehr fehlerhafte Transaktion
Wenn eine Zahlung eine ganze Reihe von Angeboten im Orderbuch zum gleichen Preis aufkauft, berechnet die Engine den Betrag, den der Käufer schuldet. Für diese Summe wurde eine vorzeichenbehaftete 64-Bit-Ganzzahl ohne Überlaufprüfung verwendet. Führt man genügend riesige Angebote ein, wickelt sich die Gesamtsumme auf einen winzigen Wert zurück. Jeder Angebotsinhaber wird dennoch vollständig bezahlt. Dem Käufer wird der gewickelte Betrag in Rechnung gestellt. Die Differenz besteht aus brandneuem XRP.
Das Ledger verfügt über eine Schutzmaßnahme genau für diesen Fall – eine Invariante, die jede Transaktion ablehnt, die XRP erzeugt. Da es Saldenänderungen auf dieselbe Weise und in derselben Art von Zähler addierte, kam es zu derselben Umkehrung und erkannte nichts anderes als eine gewöhnliche Gebührenerfassung. Verias Bericht datiert den Code zur Angebotsaggregation auf November 2015 und die Invariante auf Februar 2017.
Das Vorgehen war fast schon beleidigend einfach: 256 Angebote, die jeweils etwa 72 Milliarden XRP verlangten, gefolgt von einer einzigen Zahlung, um sie alle zu „verschlingen“. Da das XRPL seine Obergrenze von 100 Milliarden pro Konto durchsetzt, mussten die geschaffenen Coins auf 256 Wallets verteilt werden. Nach Angaben des XRPL-Teams beliefen sich die tatsächlichen Kosten des Angreifers auf einige hundert XRP an rückerstattbaren Reserven zuzüglich Gebühren. Es konnte auch nicht versehentlich passieren, da kein gewöhnlicher Handel auch nur annähernd an den Überlaufpunkt herankommt.
Cayden Liao, Mitbegründer und Sicherheitsverantwortlicher bei Veria, schrieb auf X, dass jede dieser Schwachstellen für sich genommen nur einen geringen Schweregrad gehabt hätte, und er vermutet, dass dies der Grund dafür ist, warum sie in einem Jahrzehnt voller Audits übersehen wurden. Veria gibt an, später allgemeine Programmier-Scanner auf denselben Code angesetzt zu haben, die den Fehler dennoch nicht finden konnten.
Wie groß ist 18 Billionen?
Das hängt davon ab, wer zählt. Veria beziffert die Beute auf etwa 29 Billionen Dollar. Andere Berichte gehen von rund 25 Billionen Dollar aus. Beides sind theoretische Berechnungen, denn niemand verkauft 18 Billionen Token auf einem Markt, der zuvor auf null gefallen wäre. Verias eigene Darstellung ist die nüchterne: Die gesamte XRP-Marktkapitalisierung von 94 Milliarden Dollar war gefährdet – mehr als das 60-Fache der 1,5 Milliarden Dollar von Bybit, dem bislang größten Hackerangriff.
Drei Tage, keine Abstimmung
Ein Mitarbeiter von Veria meldete den Fehler am Montag, dem 21. September. Er wurde am 22. gemeldet und bestätigt, der Fix wurde am 23. integriert, und xrpld 3.4.1 wurde am 25. September veröffentlicht, wobei bereits mehr als 80% der Standard-UNL-Validatoren diese Version nutzten.
Normalerweise ändert die XRPL die Transaktionsregeln durch einen Änderungsantrag. Die Validatoren stimmen ab, und anschließend muss eine Zustimmung von mehr als 80% zwei Wochen lang bestehen bleiben. Bei dieser Korrektur wurde all das übersprungen – laut dem Bericht zum ersten Mal seit über einem Jahrzehnt. Der Grund: xrpld ist Open Source, sodass ein Änderungsantrag den Fehler wochenlang öffentlich gemacht hätte, während er weiterhin ausnutzbar geblieben wäre. Der Bericht räumt die damit verbundenen Risiken ein. Während des Upgrade-Fensters hätten Server mit unterschiedlichen Versionen bei einer Exploit-Transaktion unterschiedliche Interpretationen haben können, und im schlimmsten Fall hätte das Netzwerk zum Stillstand kommen können. Das Team hielt einen Stillstand für besser als eine live stattfindende, öffentliche Prägung.
Nicht jeder war mit diesem Kompromiss einverstanden. Justin Bons von Cyber Capital schrieb, dass XRP zwei Wochen lang mit Closed-Source-Code gelaufen sei, da der Quellcode der Version 3.4.1 erst deutlich nach den Binärdateien veröffentlicht worden sei. Mayukha Vadari, Ingenieur bei RippleX, antwortete darauf, dass „KI die Dinge verändert hat“: Schiebt man einen kritischen Patch in eine routinemäßige öffentliche Veröffentlichung ein, wird dieser fast sofort rückentwickelt.
Die gleiche Version behob einen separaten Fehler in „Batch“, einer Funktion, die noch nicht live gegangen war. Diese Korrektur und „Batch“ selbst wurden am Freitag, dem 9. Oktober, aktiviert, und Server mit älteren Versionen können nicht mehr synchron bleiben.
Der 250.000-Dollar-Streit
Am Tag nach dem Enthüllungsbericht veröffentlichte die XRP Ledger Foundation einen Thread zur Klarstellung. Es sei kein XRP geschaffen worden, hieß es, und das Angebot bleibe unverändert. Außerdem versprach sie eine formale Verifizierung, adversarische KI-Tests und ein verstärktes Prämienprogramm, ohne jedoch einen konkreten Dollarbetrag zu nennen.
Dann meldete sich ZachXBT zu Wort. Warum zahlt eine Kasse mit Milliardenbeständen einem „White Hat“ 250.000 Dollar für einen Fehler, der zu einem unbegrenzten Angebot führt? Seine Antwort: Das nächste Mal könnte ein Angreifer „eine neunstellige Summe anstreben, anstatt den Fehler in gutem Glauben zu melden“. BlockTempo berichtet, dass er wenige Minuten später nachlegte und erklärte, der Fund verdiene mindestens eine siebenstellige Summe, wobei er auf Zcash verwies. Zcash-Token-Inhaber haben 1,5 Millionen Dollar für Taylor Hornby bewilligt, der im Mai mit Hilfe von Claude Opus 4.8 den Orchard-Fälschungsfehler entdeckt hatte: eine Prämie von 750.000 Dollar plus einen Community-Zuschuss von 750.000 Dollar, der laut crypto.news noch auf die Überprüfung der Compliance wartet.
XRP-Verfechter sehen das anders. 250.000 US-Dollar sind die veröffentlichte Obergrenze des Programms, und Veria hat sich beworben, den Höchstbetrag erhalten und sich in einem eigenen Beitrag beim XRPL-Team bedankt. Veria bezeichnet dies sogar als die höchste Auszahlung, die ihr bekannt ist, für einen Fehler, der vollständig von einem KI-Agenten entdeckt wurde. BlockTempo berichtet, dass ein selbsternannter Mitwirkender der Stiftung, Vet, antwortete, man stimme der Anreizstruktur zu. J. Ayo Akinyele, Leiter der Entwicklungsabteilung bei RippleX, erklärte, das Team werde die KI-gestützte Fehlersuche und formale Verifikation ausweiten.
Der Teil, den niemand beheben kann
Veria hat nichts falsch gemacht, ebenso wenig wie das Programm, das genau das ausgezahlt hat, was es versprochen hatte. Das Problem ist die Obergrenze. 250.000 US-Dollar entsprechen etwa 0,0003% des Marktwerts, der laut Veria gefährdet war, und allein die Basisprämie von Zcash war dreimal so hoch.
KI macht es für alle kostengünstiger, alte Fehler zu finden. Veria verweist auf den Coldcard-Abfluss im Sommer, bei dem 1.367 BTC durch einen fünf Jahre alten Firmware-Fehler entwendet wurden, bei dessen Aufdeckung Coinkite den Einsatz von KI vermutet. Diesmal reichte der Entdecker einen Bericht ein. Beim nächsten Mal könnte die Entscheidung anders ausfallen – genau darum geht es ZachXBT, und gegen diese Rechnung lässt sich kaum etwas einwenden.
Zum Zeitpunkt der Erstellung dieses Artikels war weder eine Aufstockung für Veria noch eine neue Obergrenze für das Kopfgeld angekündigt worden.


 Erfolgreich kopiert... Vielen Dank für das Teilen unserer Inhalte!:



5% Einzahlungsbonus bis zu 100 Edelsteine
0 % Gebühren für Ein- und Auszahlungen von Skins.


11% Einzahlungsbonus + FreeSpin


EXTRA 10% EINZAHLUNGSBONUS + 2 GRATISDREHUNGEN AM RAD

Kostenloses Etui und 100% Willkommensbonus


5 Freikoffer, täglich kostenlos & Bonus
3 Gratiskoffer und 5% Bonus auf alle Bareinzahlungen.
+5% auf die Einzahlung


Kommentare