


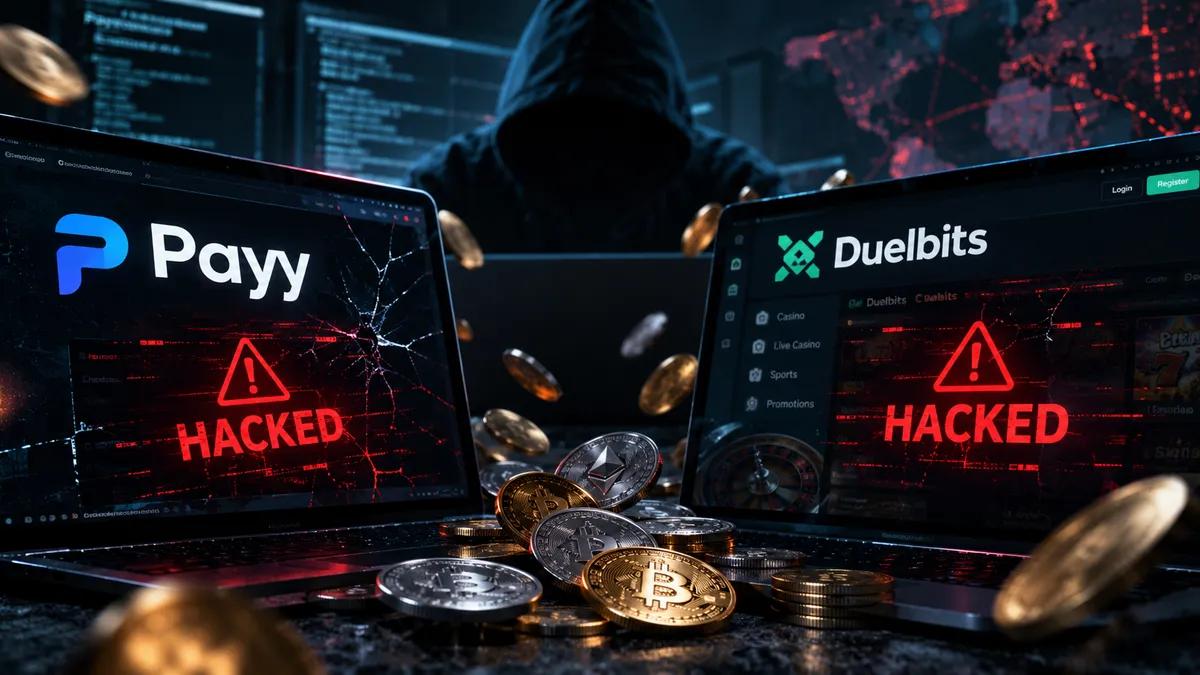
Payy und Duelbits wurden am selben Tag gehackt; erbeutet wurden 1,8 Millionen bzw. 4,3 Millionen US-Dollar.
 DeFi
 SCAM
Am 24. September wurden innerhalb weniger Stunden zwei voneinander unabhängige Krypto-Plattformen leergeräumt. Zusammengenommen geben sie einen guten Überblick darüber, wo die Sicherheitsprobleme der Branche aktuell tatsächlich liegen.
Payy: Das gesamte Guthaben ist weg
Payy Network, ein auf Datenschutz ausgerichtetes Stablecoin-Zahlungsprotokoll, bestätigte, dass sein Ethereum-Rollup-Vertrag gehackt wurde. Nicht nur ein Teilbetrag wurde abgezweigt – das gesamte Guthaben wurde entwendet. Ermittler von Specter stellten zunächst fest, dass etwa 1,8 Millionen US-Dollar in USDC das Protokoll verließen; Payys eigene Bestätigung korrigierte den Betrag nach der ETH-Umrechnung auf etwa 1,83 Millionen US-Dollar.
Der Angreifer finanzierte die Operation über Railgun, einen datenschutzfreundlichen Zahlungsmischer, und leerte anschließend das gesamte Guthaben. Die gestohlenen USDC wurden in etwa 683 ETH umgetauscht und auf drei Adressen verteilt – der übliche erste Schritt vor der Geldwäsche. Payy hat daraufhin Einzahlungen, Auszahlungen, Überweisungen und Kartenzahlungen im gesamten Netzwerk ausgesetzt und nach eigenen Angaben die Strafverfolgungsbehörden informiert sowie externe Sicherheitsfirmen eingeschaltet.
Auffällig ist nicht die Raffinesse des Exploits. Eine erste Klassifizierung deutet auf einen Fehler in der Zugriffskontrolle der Bridge- und Rollup-Schnittstelle hin, nicht auf einen neuartigen kryptografischen Trick. Es handelt sich lediglich um eine Berechtigung, die nicht hätte offen sein dürfen.
Duelbits: ein Stammkunde
Das Krypto-Casino Duelbits ging am selben Tag offline, nachdem PeckShield verdächtige Abflüsse von rund 4,3 Millionen US-Dollar über die Ethereum- und BNB-Chain gemeldet hatte: 836 ETH (ca. 2,23 Mio. US-Dollar), 1,146 Millionen USDT, 209 BNB (ca. 160.700 US-Dollar), 96.805 USDC, 12,4 Milliarden SHIB (ca. 70.200 US-Dollar) und 31.515 DAI. Der Angreifer leitete die Beute über deBridge und Relays Router V3 und konsolidierte den Großteil davon zu etwa 1.588 ETH, während die DAI weitgehend unberührt blieben.
Duelbits hat nicht offengelegt, wie der Zugriff erlangt wurde, und es ist weiterhin unklar, ob Spielerguthaben betroffen waren – lediglich, dass Hot Wallets geplündert wurden. Scam Sniffer schätzte den Schaden etwas niedriger, auf rund 4,2 Millionen US-Dollar, wies aber darauf hin, dass auch Tron-Wallets leergeräumt wurden. Spätere On-Chain-Aktivitäten mit Bitcoin und Solana trieben die Schätzungen auf bis zu 5,9 Millionen US-Dollar, bevor sich die Lage beruhigte. Die Arbeitshypothese ist ein durchgesickerter privater Schlüssel, kein Vertragsfehler.
Das ist nicht das erste Mal, dass Duelbits in eine solche Situation gerät. Das Casino verlor im Februar 2024 4,64 Millionen US-Dollar bei einem Vorfall, den CertiK auf einen kompromittierten privaten Schlüssel zurückführte. Der Angreifer hatte eine Schwachstelle in der Token-Logik ausgenutzt, die zu einer doppelten Zählung führte. Zwei große Hackerangriffe im Abstand von etwa 18 Monaten, die beide auf Schlüssel- oder Zugriffsfehler und nicht auf einen neuartigen Angriffsvektor zurückzuführen sind. Allein dieses Muster verdeutlicht, wie viel Arbeit noch vor Hot-Wallet-Betreibern liegt.
Das Gesamtbild
Betrachtet man die Situation aus einer übergeordneten Perspektive, deckt sich der Zeitpunkt mit einem Trend, auf den Sicherheitsfirmen das ganze Jahr über hingewiesen haben. Immunefi zählte im ersten Halbjahr 2026 207 Hackerangriffe – ein Rekord – mit einem Schaden von rund 972 Millionen US-Dollar. CertiK bezifferte den Schaden im gleichen Zeitraum auf fast 1,32 Milliarden US-Dollar. Die Differenz zwischen diesen beiden Zahlen ist jedoch weniger wichtig als die übereinstimmende Feststellung beider Firmen: Angreifer haben sich weitgehend auf höhere Ebenen der Sicherheitsarchitektur verlagert. Dank kontinuierlicher Audits und Bug-Bounty-Programmen sind Fehler in Smart Contracts heute schwerer zu finden. Daher fließt das Geld den Weg des geringsten Widerstands in die Infrastruktur, zu durchgesickerten Schlüsseln, falsch konfigurierten Schnittstellen und unzureichend gesicherten privilegierten Zugriffen.
Payy und Duelbits, die innerhalb weniger Stunden von zwei verschiedenen Methoden angegriffen wurden, fallen beide eindeutig in diese Kategorie. Beide Unternehmen haben bisher keine vollständige Untersuchung der Vorfälle veröffentlicht, und die Zahlen können sich noch ändern, da die Ermittler die Geldflüsse weiter verfolgen.


 Erfolgreich kopiert... Vielen Dank für das Teilen unserer Inhalte!:



5% Einzahlungsbonus bis zu 100 Edelsteine
0 % Gebühren für Ein- und Auszahlungen von Skins.


11% Einzahlungsbonus + FreeSpin


EXTRA 10% EINZAHLUNGSBONUS + 2 GRATISDREHUNGEN AM RAD

Kostenloses Etui und 100% Willkommensbonus


5 Freikoffer, täglich kostenlos & Bonus
3 Gratiskoffer und 5% Bonus auf alle Bareinzahlungen.
+5% auf die Einzahlung


Kommentare