


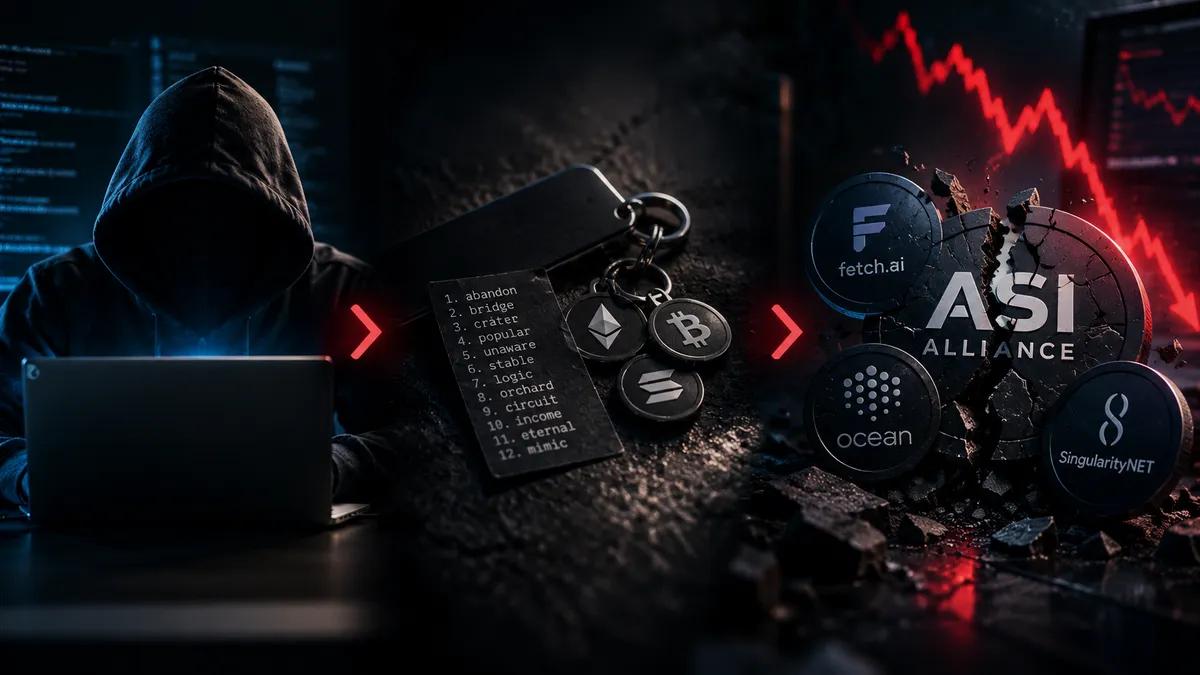
Dreimal hintereinander: ein Angreifer, ein Satz gestohlener Schlüssel und ein sehr schlechtes Wochenende für die ASI Alliance.
 DeFi
 Alliance
Am Wochenende des 19. und 20. September drang ein einzelner Angreifer nacheinander in drei KI-basierte Kryptoprojekte ein. Fetch.ai, NuNet und SingularityNET wurden alle angegriffen, und PeckShield stellte fest, dass derselbe Angreifer hinter allen drei Fällen steckte. Die Wallet weist nun auf dem Papier einen Wert von etwa 16,77 Millionen US-Dollar auf. Tatsächlich ist der Betrag deutlich geringer, und genau diese Differenz ist der interessante Aspekt dieser Geschichte.
Samstag: der FET-Abfluss
Der erste Schritt erfolgte am 19. September um 20:21 UTC, als rund 8,7 Millionen FET den Ethereum-Token-Konverter von Fetch.ai verließen. Fetch.ai selbst führte eine On-Chain-Analyse durch, die von KuCoin weitergeleitet wurde. Der Wert beläuft sich auf 8.721.530 FET, etwa 1,55 Millionen US-Dollar, und führt die Transaktion auf einen kompromittierten Backend-Schlüssel auf der Cross-Chain-Bridge von SingularityNET zurück. Niemand konnte den Smart Contract knacken. Der Angreifer präsentierte sich mit einer gültigen Signatur, und der Konverter akzeptierte die Transaktion.
Startup Fortune berichtet, dass die betreffende Funktion die von Fetch.ai bereits in ihre Schwesterfunktion integrierte Limitprüfung nie aufgerufen hat. Daher konnte selbst eine legitim aussehende Signatur den gesamten Pot mit einem Schlag leeren.
Innerhalb einer Minute wurden mit einem gestohlenen NuNet-Minting-Schlüssel 408,5 Millionen NTX gedruckt, was etwa 42% des Gesamtangebots entspricht. Laut ersten Meldungen fiel der NTX-Kurs um 65 bis 70 Prozent, und Startup Fortune berichtet von einem Tiefpunkt mit einem Rückgang von bis zu 95 Prozent. FET gab um etwa 10 Prozent nach. Der Angreifer verkaufte die echten FET laut Crypto Economy für rund 523 ETH.
Fetch.ai teilte auf X mit, dass man mit SingularityNET zusammenarbeite, um die betroffenen Wallets und Verträge zu deaktivieren, und dass eine erste Analyse auf einen kompromittierten Signaturschlüssel und nicht auf einen Fehler in der Vertragslogik hindeute.
Sonntag: SingularityNET
Wenige Stunden später wurde dieselbe Adresse auf die SingularityNET-Bridge übertragen. Laut PANews meldete PeckShield die Prägung von 260 Millionen AGIX und 53,838 Millionen WMTx auf Ethereum, und World Mobile Chain bestätigte, dass auch ihre Seite der Bridge kompromittiert wurde. Andere Zählungen fallen höher aus. Coin Bureau zählt, wie von Hokanews zusammengefasst, 896 Millionen AGIX, 500,5 Millionen WMTx und 492,4 Millionen CGV im Zuge des gesamten Vorfalls. Ich würde die Zahlen zur Prägung pro Token als vorläufig betrachten, bis eine vollständige Abrechnung veröffentlicht wird.
Laut dem eigenen Account der ASI Alliance waren die Kernverträge von Fetch.ai nicht betroffen, und die Umwandlung von AGIX in FET wurde vorsorglich ausgesetzt. Crypto Times merkte am 21. September an, dass SingularityNET noch keine eigene Stellungnahme zu dem Vorfall veröffentlicht hatte.
Das 17-Millionen-Dollar-Problem
Die Zahl von PeckShield stimmt, aber man sollte sie genau lesen. Die Wallet enthält 198,3 Millionen AGIX im Wert von 14,42 Millionen US-Dollar, dazu 649 ETH und einen Anteil an WMTx. Der Großteil dieses Wertes besteht aus neu geschaffenen AGIX, einem älteren Token mit sehr geringer Liquidität, seit die Fusion 2024 FET zum Hauptwert gemacht hat (laut Metaverse Post). Versuchen Sie, 198 Millionen davon zu verkaufen – der erwartete Preis ist nicht mehr zu erzielen.
Die Auszahlungsseite sieht folgendermaßen aus: ca. 1,55 Millionen US-Dollar in FET, extrahierbarer NTX-Wert im Wert von rund 547,9 ETH (etwa 1,44 Millionen US-Dollar) und 289.575 US-Dollar in USDC aus einem Gehaltsabrechnungsvertrag (laut Protos). Protos beziffert den realisierten Diebstahl auf fast 2 Millionen US-Dollar.
Das ist auch relevant für die Theorie, dass die Größe der Wallet darauf hindeutet, dass diese drei Hacks nicht die ersten waren. Vielleicht. Die mir vorliegenden Berichte bringen diese Adresse nicht mit früheren Diebstählen in Verbindung, und der Großteil des Guthabens von 17 Millionen Dollar lässt sich durch genau diesen Vorfall erklären. Es ist eine berechtigte Frage. Sie ist nur noch nicht beantwortet.
Schlüssel, nicht Code
Das Detail, das mich am meisten beunruhigt, ist das von Bitquery. Bevor auch nur ein Token transferiert wurde, entwendete der Angreifer ETH und BNB aus 16 Wallets, von denen vier zuvor als Mitarbeiter-Wallets von SingularityNET oder NuNet gekennzeichnet waren. Das sieht weniger nach einem cleveren Smart-Contract-Exploit aus, sondern eher nach einem unbefugten Zugriff. Bitquery warnte außerdem, dass die meisten Signaturschlüssel nicht geändert worden waren, und am 21. September waren sowohl der kompromittierte Converter Authorizer als auch die gestohlene NuNet-Minter-Rolle noch aktiv.
Ich komme immer wieder darauf zurück. Diese Allianz verkauft dezentrale KI-Infrastruktur und scheiterte an der ältesten Frage der Branche: Wer hat die Kontrolle, und wie viele Systeme sind mit diesen Schlüsseln verbunden? Ein einziger Autorisierungsschlüssel erreichte einen Konverter, einen Minter und eine Brücke zwischen Projekten, die zwar eine gemeinsame Geschichte haben, aber formal separate Unternehmen sind.
Der September war voller Sicherheitslücken, daher könnte diese hier leicht in der Masse untergehen. Die offenen Fragen sind konkret: Werden die Schlüssel endlich rotiert? Was unternimmt NuNet mit den 230 Millionen NTX, die sich noch in einer Wallet befinden? Und werden AGIX-zu-FET-Konvertierungen überhaupt wieder möglich sein?
Airdrops und Retrodrops sollten eigentlich die große Geldmaschine des Jahres 2026 sein. Bisher ging der einzige Retrodrop, der in diesem Marktsegment eine Auszahlung erbrachte, an denjenigen, der den Schlüssel zur Prägung besaß.


 Erfolgreich kopiert... Vielen Dank für das Teilen unserer Inhalte!:



5% Einzahlungsbonus bis zu 100 Edelsteine
0 % Gebühren für Ein- und Auszahlungen von Skins.


11% Einzahlungsbonus + FreeSpin


EXTRA 10% EINZAHLUNGSBONUS + 2 GRATISDREHUNGEN AM RAD

Kostenloses Etui und 100% Willkommensbonus


5 Freikoffer, täglich kostenlos & Bonus
3 Gratiskoffer und 5% Bonus auf alle Bareinzahlungen.
+5% auf die Einzahlung


Kommentare